
Teste de intrusão · Pentest
Teste de intrusão para empresas que não podem ser hackeadas.
Compare três planos de pentest, entenda a metodologia e solicite uma proposta para o seu ambiente.

Ataque simulado, defesa real.
Escopo, execução e relatório, conforme o plano contratado.
- Metodologia Black, Gray ou White Box
- Escopo definido por plano
- Relatório técnico, executivo e re-teste
Como organizamos o teste
Um pentest com escopo e critérios claros.
Escopo e autorização
Execução do teste
Relatório e re-teste
Três planos. Um escopo que você escolhe.
O escopo certo para o seu ambiente.
Cada plano define um escopo de teste. Compare o que é coberto e dimensione IPs, URLs e janela de testes na proposta.

Deixe seu e-mail abaixo e faça o download do nosso Checklist de maturidade em segurança ofensiva.
Janela de testes, modalidade (Black/Gray/White Box), ferramentas e limites são definidos no contrato. Valores e prazos dependem do ambiente.
Compare com clareza
O que muda de um plano para outro.
Arraste para o lado para ver mais
| Frente de atuação | Web App | Infra Externa | Full Scope |
|---|---|---|---|
| Reconhecimento, exploração e relatório técnico | Base do plano | Incluído | Incluído |
| Perímetro e serviços externos | — | Incluído | Incluído |
| Infraestrutura interna e engenharia social | — | — | Incluído |
| Duração estimada | 5 a 10 dias úteis | 7 a 15 dias úteis | Definida na proposta |
| Sumário executivo | — | Incluído | Incluído |
| Re-testes adicionais | — | — | Definidos no contrato |
| Modalidade (Black/Gray/White Box), janela e ferramentas | A definir | A definir | A definir |
"—" indica que a frente não está apresentada como parte daquele plano nesta proposta de comunicação. A matriz comercial final precisa ser confirmada.
Do escopo ao re-teste
Um pentest começa definindo o alvo e a regra do jogo.
Ambiente, modalidade e criticidade orientam o escopo que faz sentido para a empresa.
Escopo e
autorização
Defina com nossa equipe o ambiente a testar, a modalidade (Black/Gray/White Box) e assine a autorização formal do teste.
Execução do
teste
Reconhecimento e exploração das vulnerabilidades dentro da janela de testes acordada.
Relatório e
re-teste
Receba o relatório técnico e o sumário executivo, corrija e valide com um re-teste.
Defina com nossa equipe o ambiente a testar, a modalidade (Black/Gray/White Box) e assine a autorização formal do teste.
Reconhecimento e exploração das vulnerabilidades dentro da janela de testes acordada.
Receba o relatório técnico e o sumário executivo, corrija e valide com um re-teste.
Antes de contratar
As perguntas que ajudam a decidir.
Uma escolha clara inclui escopo, metodologia e entregáveis.
Vamos conversar sobre o escopoSim. Usamos as mesmas técnicas e ferramentas de um atacante real, dentro de um escopo e autorização formal combinados antes do início do teste — por isso falamos em ataque simulado, não em varredura automatizada.
Black Box simula um atacante externo sem informações prévias. Gray Box parte de um acesso ou conhecimento parcial do ambiente, como um usuário comum. White Box parte do conhecimento completo (código-fonte, arquitetura), para uma análise mais profunda. Na prática: escolha Black Box para simular um ataque real sem contexto prévio, Gray Box para validar controles internos a partir de um acesso comum, e White Box para uma auditoria técnica profunda (ex: compliance) com conhecimento completo do ambiente. A modalidade final é confirmada na proposta.
Sim, nos planos Infra Externa e Full Scope. O relatório técnico detalha cada vulnerabilidade encontrada, evidências e priorização por criticidade; o sumário executivo traduz os riscos para quem decide, sem jargão técnico.
Sim. Após a correção das vulnerabilidades, re-testamos os pontos identificados para confirmar que foram resolvidos. O número de re-testes incluídos varia por plano; re-testes adicionais podem ser contratados no Full Scope.
Varia pelo escopo: projetos de Web App costumam levar de 5 a 10 dias úteis, Infra Externa de 7 a 15 dias úteis, e o Full Scope tem prazo definido na proposta conforme a combinação de frentes testadas.


Vamos planejar o próximo passo
Qual escopo seu ambiente precisa testar agora?
Compare os planos. Defina o escopo. Receba uma proposta de pentest.
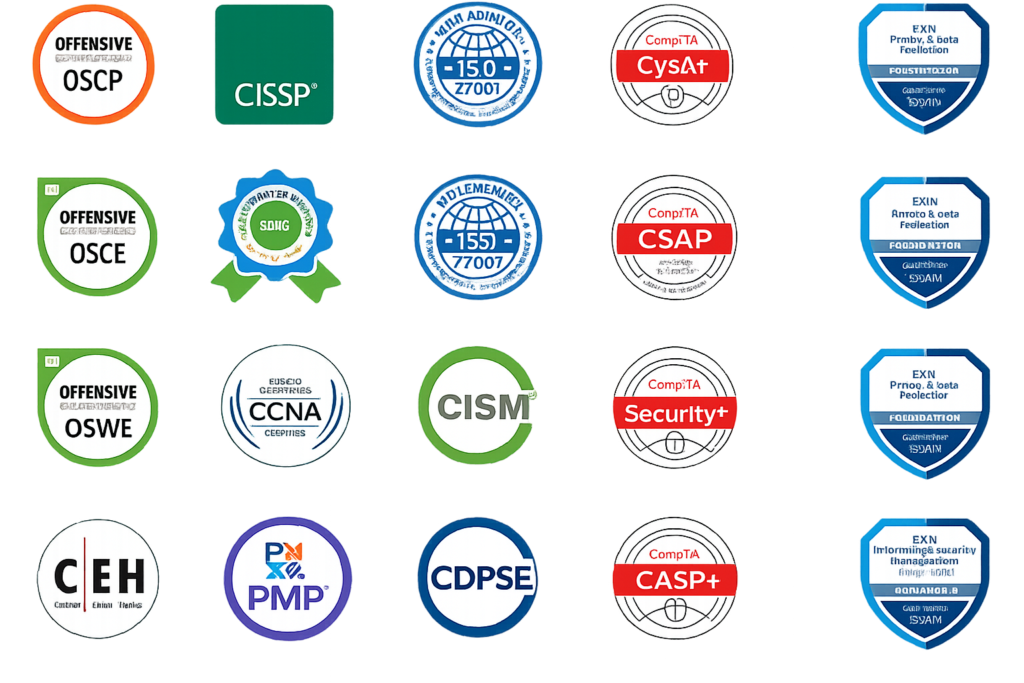
Time certificado em OSCP, CEH e CREST para conduzir seu pentest com rigor técnico.
Fale conosco